- Simple visiteur, rien à installer : le risque décrit par les sources se situe sur les serveurs.
- Vous gérez un site ? Vérifiez la version de PHP et demandez à votre hébergeur la version corrigée.
- PHP 8.1 et antérieur : plus de mise à jour du projet, seulement des correctifs minimaux dans le code source pour 7.4, 8.0 et 8.1.
- Les deux vulnérabilités ont été trouvées à l’aide de modèles d’IA par Calif et Wiz.
Ces failles dormaient depuis longtemps dans le code de PHP : Wiz évoque des décennies et remonte jusqu’à la version 5.4. Des modèles d’IA n’ont eu besoin que de quelques semaines pour les repérer et bâtir une attaque qui fonctionne. Voici si votre site est concerné, trois vérifications à faire aujourd’hui, et pourquoi la NSA conseille de mettre hors ligne ce qu’on ne peut pas mettre à jour.
Deux vulnérabilités dans PHP lui-même, notées 9,2 sur 10
Le 21 octobre 2026 à 16 heures, heure de Paris, le projet PHP publie les correctifs de deux failles critiques de PHP lui-même, notées 9,2 sur 10 selon l’échelle CVSS v4.0. Ni WordPress ni aucune application n’est en cause : le défaut touche le langage, pas le logiciel hébergé.
Tous les serveurs qui font tourner PHP pour servir des pages web sont concernés, avec un risque plus élevé pour le module mod_php d’Apache, précise l’annonce officielle. D’après Wiz, un attaquant peut aussi lire des mots de passe ou des clés d’API dans la mémoire du processus PHP.
70 %
La part des sites mondiaux qui tournent sous PHP, selon Wiz ; Cloudflare dit presque 70 %.
Wiz Research, 21 octobre 2026
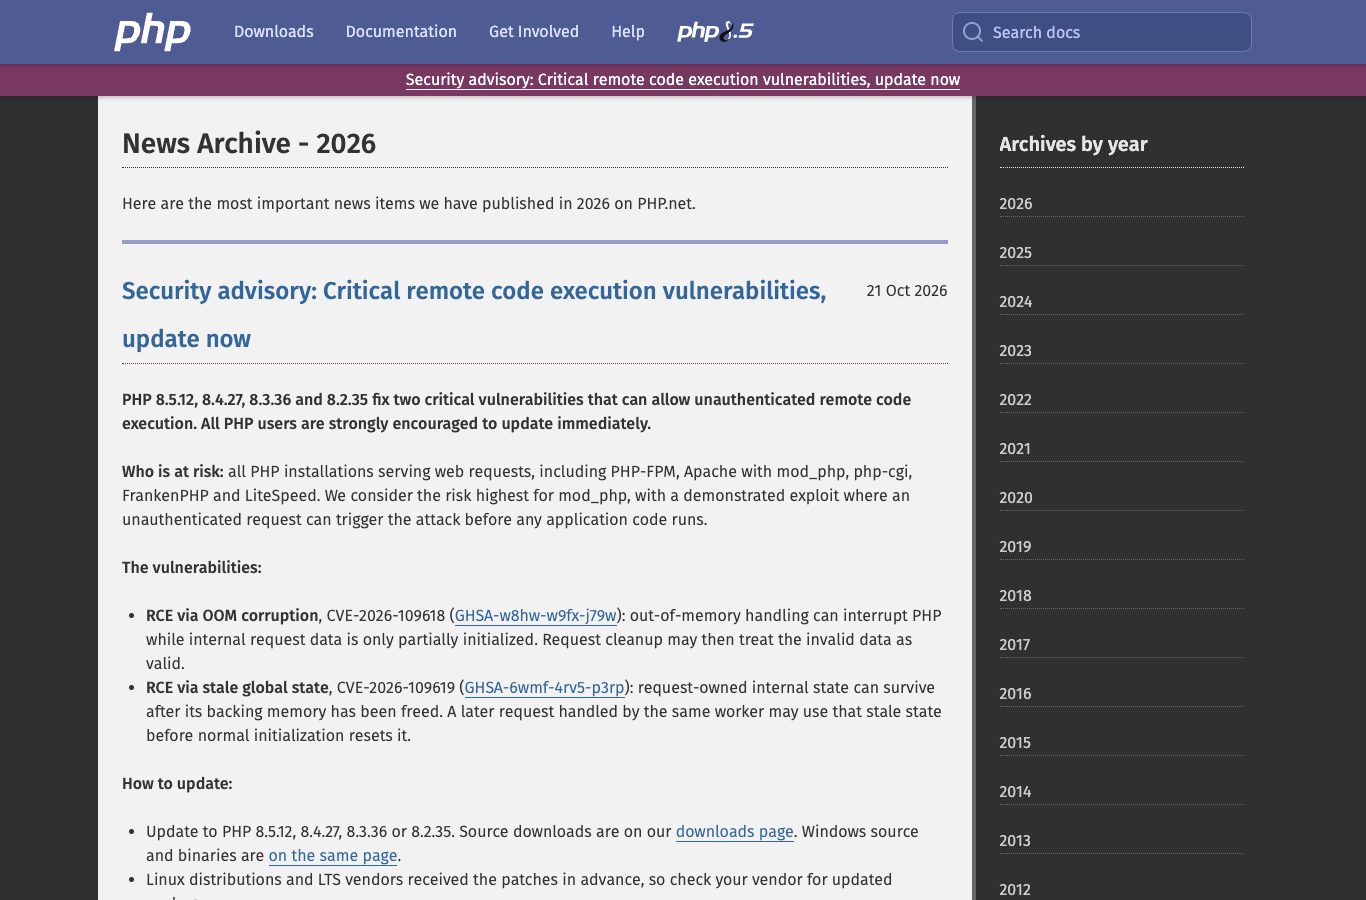
Le CERT-FR, le centre gouvernemental français d’alerte, a publié son alerte le jour même. Sa liste englobe toutes les branches de PHP : les anciennes en entier, les récentes, 8.2 à 8.5, jusqu’à leur version corrigée.
Votre site est-il concerné ? Les réponses par situation
Vous visitez des sites
Rien à installer
Les sources officielles décrivent un risque côté serveurs, pas côté navigateur du visiteur.
Notre conseil
Site chez un hébergeur mutualisé
Vérifiez la version, écrivez à l’hébergeur
Blog WordPress, association ou boutique : aucune mise à jour de WordPress n’est requise, assure WordPress. Seul PHP, côté hébergeur, doit être corrigé.
Vous gérez votre propre serveur
Mettez à jour sans attendre
Mise à jour immédiate impossible ? La NSA et le NCSC britannique conseillent de mettre le système hors ligne jusqu’à correction complète.
Site encore sous PHP 8.1
Migrez vers une version maintenue
Ces branches ne reçoivent plus de mise à jour du projet, hormis des correctifs minimaux dans son code source. Le CERT-FR conseille d’isoler puis de migrer.
-
Trouvez votre version de PHP
Dans l’administration WordPress, ouvrez Outils puis la santé du site, ses informations : la version figure dans la partie Serveur. Votre panneau d’hébergeur l’affiche souvent aussi.
-
Comparez avec les versions corrigées
Les corrections du 21 octobre 2026 portent les numéros 8.5.12 pour PHP 8.5, 8.4.27 pour PHP 8.4, 8.3.36 pour PHP 8.3 et 8.2.35 pour PHP 8.2. Plus ancien ? Passez à l’étape suivante.
-
Écrivez à votre hébergeur
Demandez la mise à jour vers une version corrigée dès que possible, et gardez la réponse : c’est la démarche que recommande WordPress.
Le chat gratuit de Yiaho peut vous aider à formuler ce message ou à retrouver le bon écran dans WordPress. Copiez par exemple cette demande.
Exemple de demande
Aidez-moi à rédiger un message à mon hébergeur pour lui demander s’il a appliqué les correctifs PHP du 21 octobre 2026 et, sinon, quand il le fera. Dites-moi aussi où voir ma version de PHP dans l’administration du site.
PHP et le CERT-FR listent des réglages temporaires, qui ne rendent pas une installation sûre ; la mesure du CERT-FR ne couvre que l’une des deux failles.
De vieilles failles, trouvées en quelques semaines avec l’IA
-
22 juin 2026
OpenAI lance Patch the Planet, programme d’aide aux logiciels libres critiques.
-
30 juillet 2026
Calif, société de sécurité, rejoint le programme et vise PHP.
-
11 août 2026
Calif signale un premier bug à PHP.
-
19 août 2026
Wiz trouve de son côté une première faille, avec Wiz Atlas, Gemini 4 Argon et GPT-5.6 Sol.
-
20 octobre 2026
PHP annonce des correctifs pour le lendemain.
-
21 octobre 2026, 16 heures, heure de Paris
Les versions corrigées paraissent, les failles sont détaillées.
« Avant l’IA, ce travail manuel était difficile à mettre en œuvre et encore plus difficile à passer à l’échelle. Avec l’IA, ce n’est plus un obstacle. Les grands modèles de langage peuvent aider à adapter un exploit à différentes versions de PHP, à différentes configurations et à différentes dispositions de la mémoire. » (Pre-AI, this manual work would be difficult to implement and even harder to scale. With AI this is no longer a barrier. LLMs can help adapt an exploit to different PHP versions, configurations and memory layouts.)
D’après OpenAI, l’IA découvre certes des failles de sécurité aux conséquences à l’échelle d’internet, mais les mêmes capacités aident aussi des attaquants à développer rapidement des outils offensifs. La même annonce attribue à Calif l’identification de la faille avec GPT-5.6 Sol, nom de modèle qui vient d’OpenAI ; Calif écrit n’avoir utilisé que des modèles accessibles à tous, sans dispositif particulier.
Dès le 7 août 2026, OpenAI écrivait ne pas pouvoir écarter des capacités critiques en cybersécurité pour Astra, avertissement repris dans notre article du 7 août. Le 1er septembre 2026, OpenAI confirmait qu’Astra franchissait ce seuil, comme le raconte notre article sur le seuil critique d’Astra. Gemini 4 Argon : Google l’a annoncé le 30 septembre 2026 comme destiné à des défenseurs en cybersécurité ; notre article dédié à Gemini 4 Argon le détaille.
Des attaques observées, des sites fermés par précaution
Confirmé
Correctifs publiés, alertes en cours
Correctifs disponibles depuis le 21 octobre 2026, alerte CERT-FR en cours, conseils de la NSA et du NCSC britannique le même jour.
Annoncé
L’IA aurait trouvé avant les attaquants
C’est la déclaration d’OpenAI : à sa connaissance, les modèles d’IA les plus avancés ont trouvé ces failles avant les attaquants. Une affirmation d’entreprise, pas un constat officiel.
Flou
Une fuite avant la date officielle
La faille a fuité avant sa publication officielle, dit Cloudflare, qui a observé du trafic d’attaque. Au 21 octobre 2026, aucune source ne confirme d’intrusion réussie.
Selon The Verge, des agences gouvernementales néerlandaises et finlandaises ont fermé leurs sites par précaution. Selon CNN, qui cite Reuters, des sites gouvernementaux européens sont passés hors ligne le temps des corrections. Cloudflare dit avoir protégé par défaut ses clients au pare-feu applicatif dès le 21 octobre 2026 à 3 h 02 UTC, tout en leur conseillant de corriger PHP.
Questions fréquentes
WordPress est-il en cause, et faut-il le mettre à jour ?
Non. WordPress écrit, le 21 octobre 2026, qu’aucune mise à jour de WordPress n’est requise ni prévue pour ces failles. C’est PHP, sur le serveur, qu’il faut corriger.
Mon site tourne encore sous PHP 8.1, que faire ?
Cette branche ne reçoit plus de mise à jour du projet PHP, à part des correctifs minimaux dans le code source pour 7.4, 8.0 et 8.1. Vous gérez votre hébergement ? WordPress conseille d’envisager de mettre le serveur hors ligne pendant la migration ; le CERT-FR recommande d’isoler puis de migrer.
Mon téléphone ou mon ordinateur est-il menacé quand je navigue ?
Les sources officielles décrivent un risque côté serveurs uniquement. Aucune d’elles ne décrit de risque pour l’appareil de quelqu’un qui visite un site.
Une question sur cette affaire ? Le chat Yiaho vous répond
Gratuit, en français et sans compte, il vous aide à comprendre l’actualité ou à préparer votre message à l’hébergeur.
Sources
- Security advisory: Critical remote code execution vulnerabilities, update now, php.net, 21 octobre 2026.
- Avis GHSA-w8hw-w9fx-j79w (CVE-2026-109618), GitHub, 21 octobre 2026.
- Avis GHSA-6wmf-4rv5-p3rp (CVE-2026-109619), GitHub, 21 octobre 2026.
- Alerte CERTFR-2026-ALE-014 du 21 octobre 2026, CERT-FR.
- NSA advisory PHP, NSA, 21 octobre 2026.
- Critical security issue affecting PHP, NCSC britannique, 21 octobre 2026.
- Critical PHP Security Release, WordPress.org, 21 octobre 2026.
- PHP2Shell, Wiz Research, 21 octobre 2026.
- Patch the Planet, disclosure, OpenAI, 21 octobre 2026.
- php2shell, Calif, 21 octobre 2026.
- Protections php2shell, Cloudflare, 21 octobre 2026.